
能動的サイバー防御とは ― 「止めに行く」新しい仕組みを調べてみました
2026年10月24日、GMOインターネットグループと傘下のGMOインターネット株式会社が、政府に対して「能動的サイバー防御」の適用を緊急要請したと報道されました。
(参考:日本経済新聞、朝日新聞、読売新聞、Impress Watc いずれも2026年10月24日)
きっかけは、FXの自動売買などに使われる「お名前.comデスクトップクラウド」への不正アクセスです。
取引口座のログイン情報などが盗まれ、利用者の口座で勝手に売買される被害が出ています。
※被害者救済措置
GMOは、不正な取引で生じた損失を補償し、さらに利用者全員に見舞金5,000円を支払うと発表しています。
被害に遭われた方は、今後の発表にご注目ください。
さて「能動的サイバー防御」とはどういうものなのか。
少し調べた結果をまとめましたので、興味があればご一読ください。
法制化されている
正式には「サイバー対処能力強化法」と「同整備法」の2つの法律を言い、2025年5月に成立、2026年10月1日に施行されたばかりの法律です。
要は「攻撃されてから守る」から「攻撃の兆しをつかんで、先に止めに行く」への転換です。
法の運用
施行からまだ1か月たっていないので、もし適用されれば今回が初めてということになります。
今回はGMOから政府に要請していますが、本来、企業が申請して発動させる仕組みではありません。発動するかどうかは政府が判断する仕組みです。
しかも政府は、実施したとしても「手の内を明かすことになる」として公表しない方針と報じられています。
つまり「使われたかどうか、外からは分からない」可能性があります。
(ちなみにGMOは法律が対象とする基幹インフラ事業者(15分野)には含まれていません)
具体的に何をするのか
ひとことで言うと、
サイバー攻撃の発信元を突き止め、攻撃に使われている仕組みを停止させるなどして無力化する
ということです。攻撃が起きてからだけでなく、兆しの段階でも動けるのが特徴です。
5W1Hで表すと次のとおりです。
・Who:警察と自衛隊。全体のとりまとめは国家サイバー統括室(NCO)
・What:攻撃に使われているサーバーに入り込み、不正プログラムの削除や攻撃指令の停止などで「無害化」する
・When:攻撃の兆候をつかんだ段階、つまり被害が広がる前が基本
・Where:国内外の攻撃サーバー。国外の機器が相手の場合は、外務大臣との事前協議が必要
・Why:国境を越える高度な攻撃は、民間の自衛だけでは止めきれないから
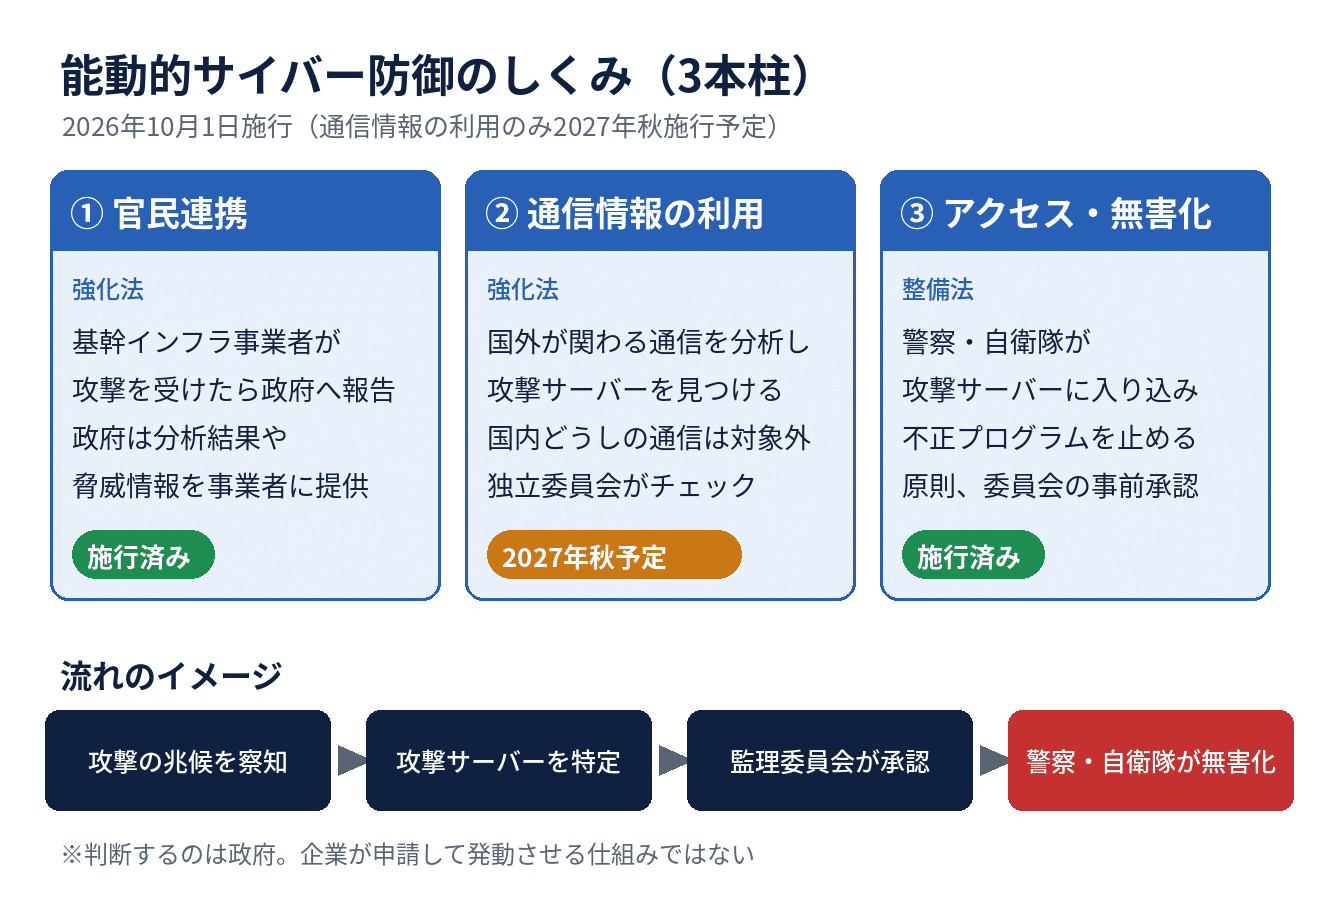
・How:柱は次の3本
① 官民連携:インフラ事業者が攻撃を受けたら政府に報告し、政府は分析結果や脅威情報を事業者に返す。
② 通信情報の利用:国外が関わる通信を分析して、攻撃元を見つけ出す。
③ 無害化:見つけた攻撃サーバーに警察や自衛隊が入り込み、不正プログラムを止めて無力化する。
実行には独立機関「サイバー通信情報監理委員会」の事前承認が原則必要で、行き過ぎを防ぐ歯止めも設けられているようです。
発動されるケース
・電力、ガス、通信、金融など、国民生活や安全保障に影響しうるシステム(つまりインフラ)への攻撃や、その兆候
・業種で線を引いているわけではなく、重大性と緊急性を見て政府が判断
・本来は「未然防止」のための制度
今後は・・・(私見含)
GMOの件は、政府が攻撃の痕跡を警察などと解析し、無害化に進むかを判断する流れです。
結果が公表されないまま終わる可能性もあります
情報漏えいが相次ぐ中、高市首相も強い危機感を示しており、体制強化は加速しそうです。
今回のような「基幹インフラではないが、国民の資産に直結するサービス」をどう扱うかは、今後の大きな論点になりそうです。
中小企業に直接の義務はありませんが、取引先の大企業などからセキュリティ対策を求められる場面は増えると思います。
最後に
サイバー攻撃は、事業の継続を左右する経営課題です。
「うちは中小企業だから狙われない」とは、もう言い切れない時代になっています。
経営においては「守り」に当たる部分です。
先人は「備えあれば憂いなし」と言っています。
株式会社IVECは認定経営革新等支援機関として、こうした「経営としての守り」の整理や、補助金等の活用判断のご相談もお受けしています。
お気軽にお声がけください。
株式会社IVEC
代表取締役 本田卓也
この記事はnoteにも掲載しています。